

在 AI 漏洞激增時代,一次看懂 OpenTelemetry 的 1.0 世代、版本解讀與資安防護
邁向全面穩定的里程碑:在 AI 漏洞激增時代,一次看懂 OpenTelemetry 的 1.0 世代、版本解讀與資安防護
過去幾年,OpenTelemetry(OTel)雖然穩坐雲原生可觀測性(Observability)的事實標準,但在許多 SRE、維運與平台工程師心中,對它的升級往往抱持著「又愛又怕」的心態:生態系裡組件數量繁多,有的標示 0.x、有的標示 1.x;設定檔語法偶爾踩到 Breaking Change;更令人頭痛的是,資安掃描工具每隔幾天就跳出陌生的 CVE 漏洞通報,版本號還常常對不上。
然而,在 2026 年底的這個關鍵時間點,OpenTelemetry 正迎來生態系發展以來最重要的一次質變:
- 2026年 OTel SDK 全面邁入 1.0 穩定成熟世代:不僅各語言 SDK 與 Collector 核心 API 進入 1.x,作為資料處理心臟的 OTTL(OpenTelemetry Transformation Language) 與核心組件也正式升格 v1 穩定版,承諾嚴格的向下相容。
- AI 時代下的資安攻防爆發:隨著 AI 自動化代碼審計、智慧型 Fuzzing 工具的大幅普及,開源專案隱藏的邊界條件、正則 ReDoS 與注入漏洞正以過去數倍的速度被挖掘出來。
- OTel 官方的防禦與檢查機制:為了兼顧「1.0 穩定相容」與「即時防禦」,OTel 建立了透明的
sig-security治理機制,並破天荒頒布全新的 資安版本控制政策(Client Versioning Policy)。
但對第一線的工程師與架構師來說,最實際、最迫切的問題始終是:「這些五花八門的 0.x 與 1.x 版本號到底該怎麼解讀?當掃描器跳出 CVE 告警時,我怎麼知道自己的環境到底有沒有中標?該如何安全升級?」
本文將以「版本解讀」與「資安防護」為核心主軸,結合官方最新技術架構與實戰指引,帶你徹底掌握 OTel 邁向成熟世代的關鍵全貌。
一、AI 時代的資安新常態:OTel 的檢查方式與例外修補政策
在英國國家網路安全中心(NCSC)發布的 AI 與網路威脅評估中明確指出:AI 工具正在大幅縮短漏洞挖掘與利用的週期。對於擁有超過 50 個代碼庫、數百萬行程式碼的 OpenTelemetry 巨型生態系而言,這帶來了前所未有的資安挑戰。
1. 為什麼近期 OTel 漏洞被大量找出來?
過去需要資深安全研究員人工審閱的邊界代碼,現在攻擊者與白帽研究員可以透過 AI 代理人進行 24 小時不間斷的自動化分析:
- 輸入邊界檢查疏漏:例如設定檔定義了欄位長度限制,但內部處理函式卻漏了驗證。
- 正規表達式阻斷服務(ReDoS):解析 W3C
tracestate或自訂 Header 時,AI 輕易就能生成造成 CPU 100% 阻塞的惡意字串。 - 資料注入與偽造:Baggage Metadata 未正確處理特殊控制字元或非 ASCII 字元,導致 Header 注入。
- 機敏資訊外洩:部分組件預設將資料庫連線帳號寫入
db.user等屬性中。
2. OTel 官方自己的「檢查與防禦體系」
面對高頻的漏洞威脅,OpenTelemetry 建立了三道自動化防禦檢查線:
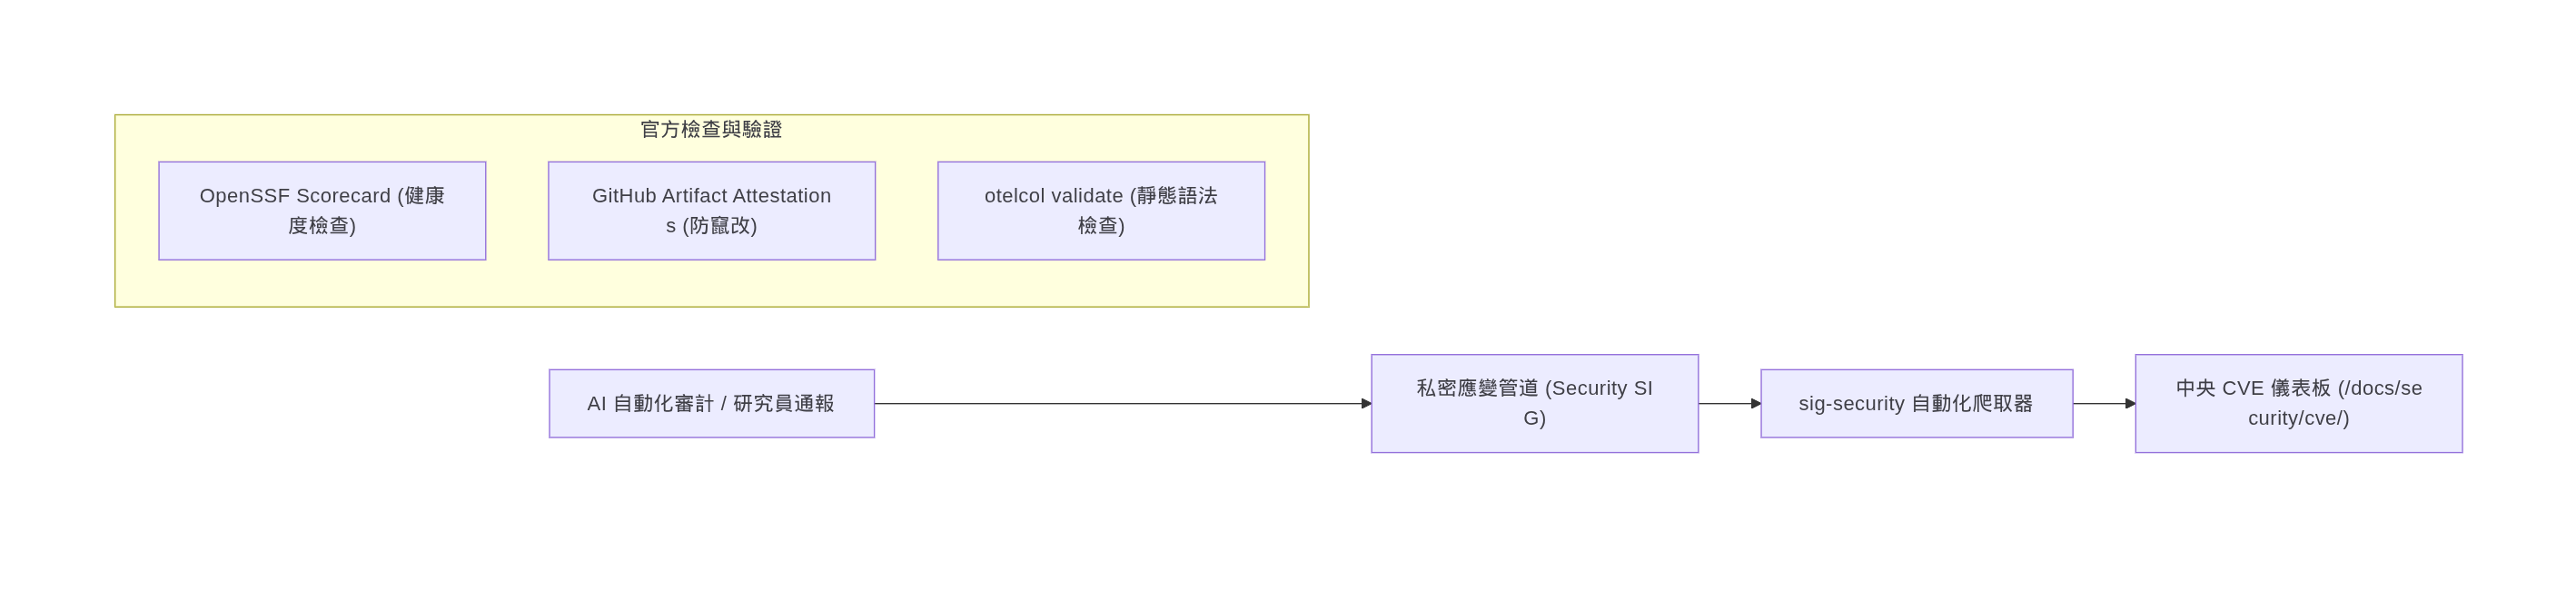
中央自動化 CVE 儀表板(
sig-security): 在open-telemetry/sig-security儲存庫中,官方部署了專門的自動化工具(tools/),每日排程自動掃描全組織所有 Repo 的 GitHub Security Advisories,並將結果自動渲染至官網的 Common Vulnerabilities and Exposures (/docs/security/cve/) 專頁,打破過去各子專案資安通報分散的黑盒。供應鏈加固與合規檢查: 全組織儲存庫導入 OpenSSF Scorecard 進行程式碼安全評分,並全面推動 GitHub Artifact Attestations(建置產物來源證明),確保用戶下載的容器映像檔與二進位檔案均來自受驗證的 GitHub Actions 建置流程。
本地與 CI 靜態檢查(
otelcol validate): 根據 OpenTelemetry Collector 官方設定指引(Validate the configuration),Collector 原生內建了validate子指令(支援核心版otelcol、社群版otelcol-contrib或 OCB 自建 Binary)。隨著版本演進(特別自v0.164.0起,如routing連接器等組件全面提前在「啟動期」強制執行嚴格設定驗證),這項指令成為了 CI/CD 門禁與本地開發不可或缺的防禦手段。官方文件針對
validate的核心機制與用法重點如下:基本檢查指令:
otelcol validate --config=customconfig.yaml
# 若使用 Contrib 擴充發行版:
otelcol-contrib validate --config=/path/to/config.yaml
多設定檔合併與 Config Providers: 與啟動 Collector 時相同,
validate支援傳入多個--config參數進行模組化合併與覆寫,並支援file:、env:等 Provider URI Scheme,亦可搭配--set動態覆寫屬性:otelcol validate \ --config=file:/etc/otelcol/base.yaml \ --config=file:/etc/otelcol/overrides.yaml \ --set=service.telemetry.logs.level=debug環境變數擴展(Environment Variable Expansion): 若設定檔中使用了
${MY_ENV_VAR}或${env:MY_ENV_VAR}語法,validate執行時會嚴格解析變數。若執行環境缺少該變數將會報錯中斷,因此在本地測試或 CI 驗證時需預先注入或提供預設值:OTEL_BACKEND_ENDPOINT="https://backend:4317" otelcol validate --config=config.yamlvalidate驗證範圍與邊界:- 有檢查(靜態與語義層面):
- YAML 語法與縮排結構:確保格式符合 YAML 規範,阻斷縮排與標點錯誤。
- Component Schema 與型別合法性:檢查各 Receiver、Processor、Exporter 的屬性型別、必填欄位(Required Fields)、是否誤用已棄用或未知的配置鍵。
- Pipeline 拓撲與 Wiring 完整性:驗證
service.pipelines中宣告的 Receivers、Processors、Exporters 與 Connectors 是否都在頂層正確宣告與配置;驗證 Extensions 是否存在。 - 組件內部邏輯預審(Validate() 邏輯):例如 OTTL 轉換語法解析、正則表達式預編譯、連接器跨 pipeline 對接規則等。
- 不檢查(離線邊界):
- 不發起真實網路連線:不會連線至遠端 Endpoint(例如遠端 OTLP 後端或 Prometheus 是否在線),保證在完全斷網或純 CI 環境中也能極速秒級完成檢查。
- 不驗證動態連線憑證有效性:不會驗證 TLS 憑證是否過期或被遠端後端認可。
- 有檢查(靜態與語義層面):
CI/CD 自動化實踐(Docker 容器免安裝法): 維運團隊無需在 CI Runner 或開發機額外編譯與安裝 Go 二進位檔,直接利用官方容器映像檔掛載即可於 PR 門禁進行自動化攔截:
docker run --rm -v $(pwd)/config.yaml:/etc/otelcol/config.yaml \
  otel/opentelemetry-collector-contrib:latest validate --config=/etc/otelcol/config.yaml
3. 打破 SemVer 傳統:全新「資安版本控制政策」
當各語言 SDK 與組件紛紛進入 1.x 穩定版後,面臨了一個致命難題:如果「維持現有行為相容」本身就是一個資安漏洞,該怎麼辦?
按照傳統的語意化版本(SemVer),任何「破壞舊有行為」的變更都必須等到 2.0 大版本才能推出;但 AI 威脅迫在眉睫,不可能放任生產環境裸奔。為此,OpenTelemetry 在 2026 年 10 月 22 日頒布了全新的資安版本控制政策,為 1.x 穩定版開闢了「資安特例通道」:
[!IMPORTANT] 允許在 Minor / Patch 中改變執行期行為: 只要是為了緩解漏洞,官方允許在次要版本甚至修補版本中調整執行期行為、收緊 TLS 驗證、拒絕過去能接受的非法資料,甚至讓含危險字元的請求直接失敗。
不可踰越的紅線: Public API 的函式簽章絕對不可變更(保證代碼不編譯失敗)、既有設定參數名稱不可移除。
真實案例:政策發布當週的具體修復
opentelemetry-cpp v1.30.0(GHSA-j5cq-83xw-rx48): 修補 Baggage 注入漏洞。在這次 1.x Minor 更新中,執行期行為直接被改變——若設定的 Exporter Header 含有控制字元,cURL Client 現在會直接讓整個請求報錯失敗。opentelemetry-python v1.45.1(CVE-2026-114603): 在1.45.1這個 Patch 版本中,重構了解析 W3Ctracestate的正則表達式,直接拒絕超長異常空白字元,防止 ReDoS 攻擊。
二、核心解讀手冊:破解「雙軌版本號」與 CVE 對應迷宮
了解了背景後,回到維運最關心的核心:為什麼 OTel 的版本號長得這麼奇怪?掃描器跳出 CVE 時該怎麼解讀?
1. 雙軌版本號機制:1.x 與 0.x 的列車模型
opentelemetry-collector-contrib 與各大 SDK 是由數十至數百個獨立模組組成的 Monorepo。官方透過統一的 versions.yaml 將套件分為兩大軌道:
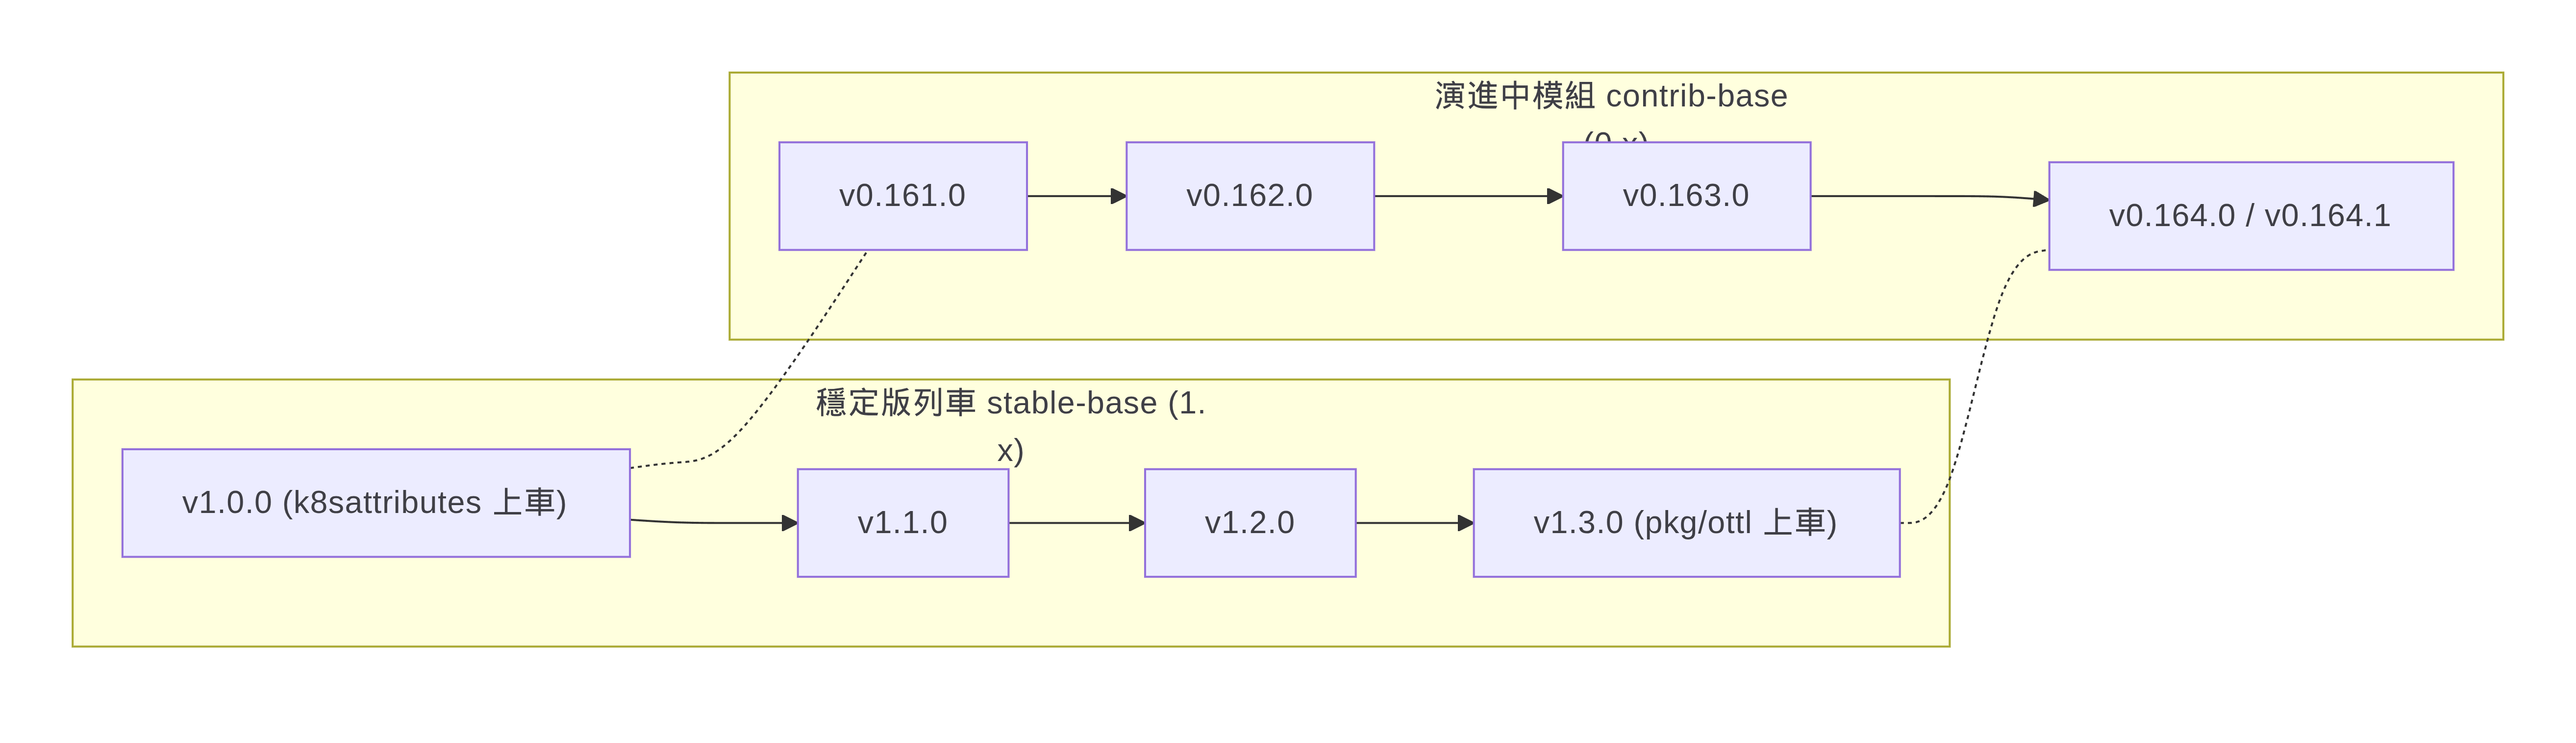
contrib-base(0.x線):代表仍在孵化、實驗或演進中的組件。stable-base(1.x線):每兩週往前推進一站的「穩定版列車」。已通過 1.0 穩定性驗證的組件,會在某一站「直接跳上列車」,對齊當時的 1.x 版本號:- v1.0.0 / v0.161.0:
k8sattributesprocessor率先達成 1.0 上車。 - v1.3.0 / v0.164.0:
pkg/ottl正式完成穩定驗證上車!因此它歷史上沒有v1.0.0,直接以v1.3.0作為第一個穩定版。 - 緊急發布 v1.3.1 / v0.164.1:因為 14 個仍停留在
0.x的組件初次引用1.x的 OTTL 時產生 Go Module 相依解析錯誤,官方當天立刻發布修正版。
- v1.0.0 / v0.161.0:
2. 資安掃描器(Trivy、Grype、Snyk)告警時的常見誤區
在導入 CI/CD 與容器漏洞掃描時,維運團隊最常遇到的困惑是:「為什麼掃描器報出的版號跟我的專案對不上?」
- 原因在於 Monorepo 二進位打包: 掃描工具在掃描
otelcol-contrib容器或 SDK 依賴時,抓到的是 GitHub Release 整體發行標籤(例如v0.164.0),但你的代碼或設定中引用的可能是已進入1.x的穩定子模組(例如pkg/ottl v1.3.1或collector/pdata v1.70.0)。 - 無需人工推算版號,直接對照官方中央儀表板: 維運人員完全不需要去死記或計算複雜的版號差值。OpenTelemetry 官方建立了 中央 CVE 儀表板 (
/docs/security/cve/),每日自動同步全組織所有 GitHub Security Advisories。遇到任何掃描告警,直接在頁面上搜尋 CVE 編號,即可一目了然:- 受影響的具體組件名稱(例如究竟是
githubreceiver還是核心pdata)。 - 受影響的版本區間與官方已修復的對應發行版本。
- 受影響的具體組件名稱(例如究竟是
3. SRE 實戰:掃描器報出 CVE 時的「三步判讀法」
當資安團隊轉發掃描報告時,請依照下列流程快速定性,避免陷入「虛假警報疲勞」:
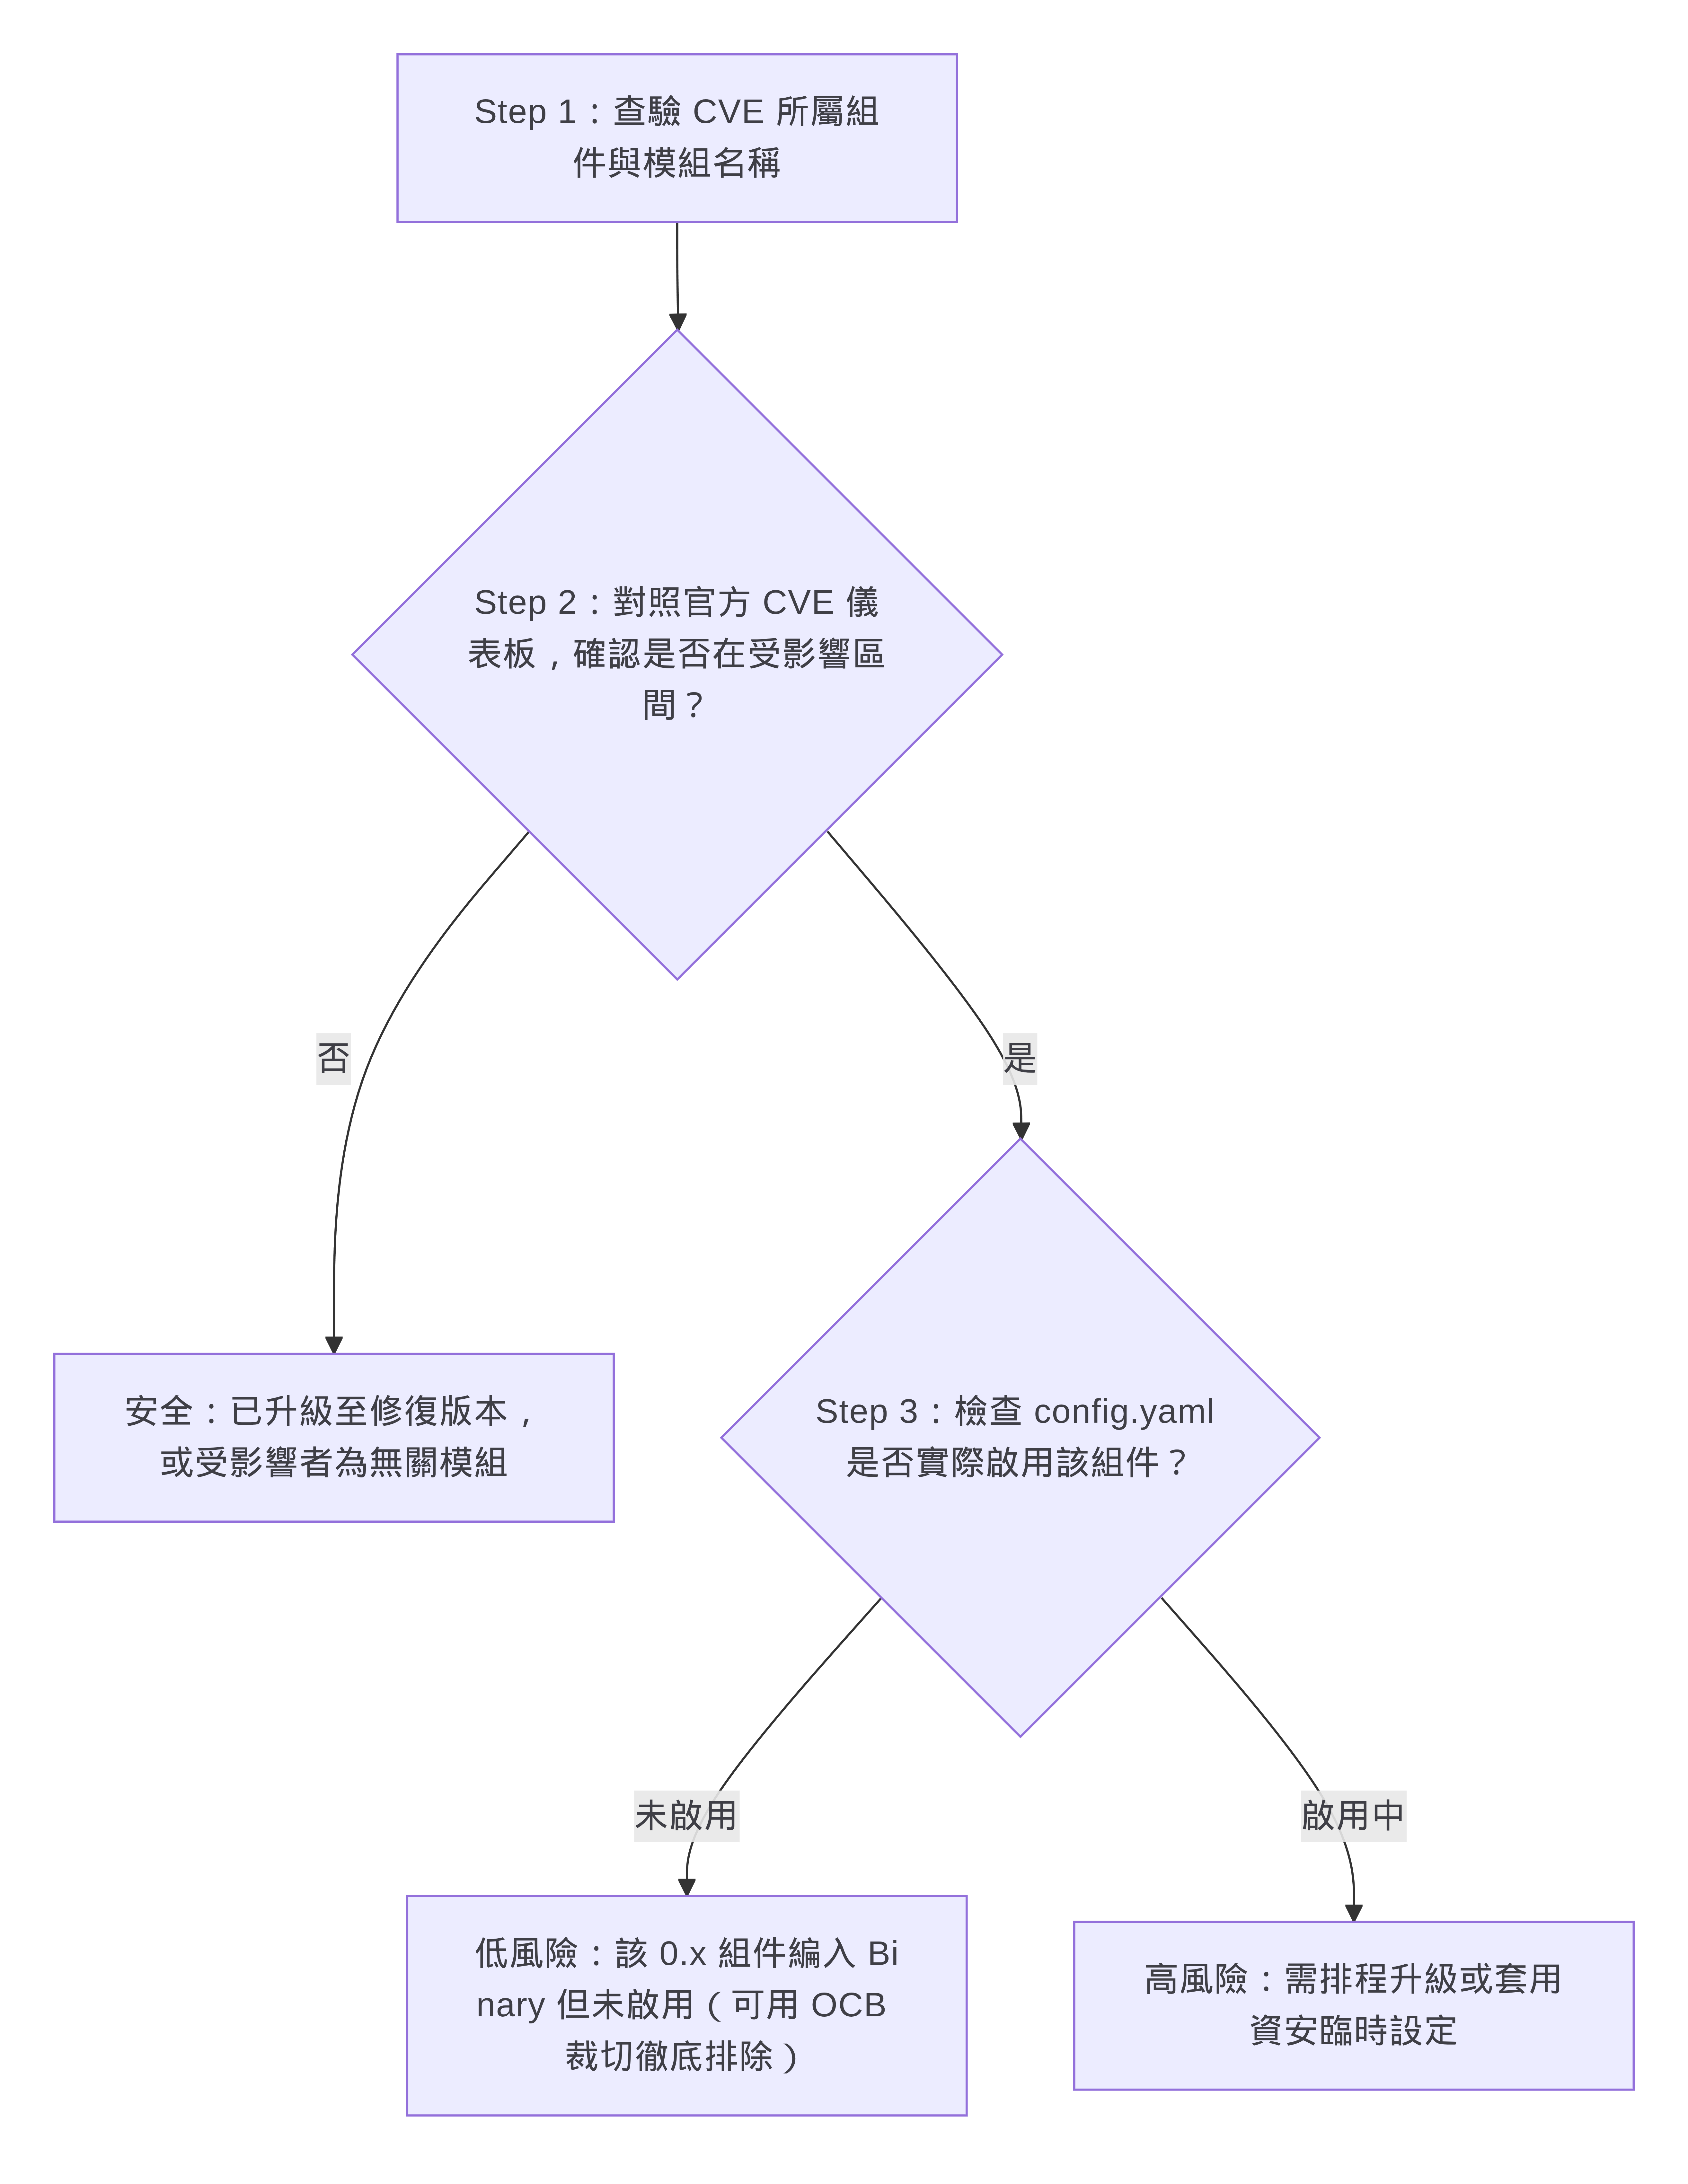
- Step 1:查驗模組名稱: 確認 CVE 究竟是報在 Core 核心、特定語言 SDK,還是 Contrib 的某個第三方擴充組件(例如某個資料庫 Receiver)。
- Step 2:對照官方 CVE 儀表板: 至 OTel 官方 CVE 儀表板 輸入 CVE 編號,確認該漏洞影響的是
0.x的實驗組件還是1.x的穩定模組,並核對目前環境的映像檔或依賴版本是否已包含修補。 - Step 3:排查實際攻擊面(最關鍵):
- 絕大多數的 CVE 都出現在
0.x的邊緣組件(例如某個鮮少使用的 Exporter)。 - 只要你的
config.yaml的service.pipelines中沒有啟用該組件,即使它被打包進官方二進位檔中,也是 「不可利用(Not Exploitable)」的虛假警報。 - 此時即可向資安合規部門申請安全豁免,並規劃透過 OCB(自定義建置) 徹底將未使用的組件代碼剔除。
- 絕大多數的 CVE 都出現在
三、1.0 穩定落地的典範:OTTL v1 與 Lambda 高階函式
在邁向 1.0 的浪潮中,最具指標性的莫過於 OTTL 正式進入 v1。它完美示範了 OTel 是如何「既維持嚴格的 1.0 相容保證,又能持續演進功能」。
1. OTTL v1:14 個組件的轉換心臟
在目前的 Collector Contrib 中,有 14 個組件直接依賴 OTTL 處理遙測數據:
- Processors(8 個):
transform、filter、tail_sampling、adaptive_tail_sampling、logdedup、lookup、partitioning、spanpruning - Connectors(4 個):
routing、count、sum、signaltometrics - Exporters(2 個):
honeycombmarker、nats(支援動態 Topic 表達式)
升上 v1 代表語法全面凍結、標準函式庫永久相容。未來所有新語法一律放入獨立的 xottl 實驗模組,需透過 Feature Gate 明確開啟,歷經至少兩個版本驗證後才可晉升。
2. Lambda 匿名函式:三大企業實戰情境(Before vs After 前後對比)
為了解決過往遙測資料轉換語法冗長、必須針對每個欄位「複製貼上」寫死規則的維運痛點,OTTL 引入了強大的 Lambda 高階函式(Filter、MapEach、MapKeys、Any、All、Find、Reduce、When)。
以下透過「傳統寫法」與「Lambda 寫法」的前後對照,展示 Lambda 如何大幅精簡宣告邏輯:
案例一:資安合規 —— 敏感個資(PII)動態遮蔽與雜湊去識別化
情境:在 GDPR 或 PCI-DSS 規範下,需將所有涉及敏感資訊(如 email、phone、token 等)的屬性值轉換為 SHA1 雜湊值。
傳統寫法(無 Lambda): 因缺乏動態集合遍歷功能,工程師必須對每一個已知的敏感 Key 逐行手動判斷與賦值。若有數十個欄位就得寫數十行,且微服務一旦新增命名(如
customer.email)就極易漏網釀成資安事故:# 傳統寫法:必須窮舉每一個可能的敏感欄位,維護成本極高且容易遺漏 transform: trace_statements: - context: span statements: - set(span.attributes["user.email"], Format("%s (redacted)", [SHA1(String(span.attributes["user.email"]))])) where span.attributes["user.email"] != nil - set(span.attributes["client.phone"], Format("%s (redacted)", [SHA1(String(span.attributes["client.phone"]))])) where span.attributes["client.phone"] != nil - set(span.attributes["auth.token"], Format("%s (redacted)", [SHA1(String(span.attributes["auth.token"]))])) where span.attributes["auth.token"] != nil - set(span.attributes["payment.credit_card"], Format("%s (redacted)", [SHA1(String(span.attributes["payment.credit_card"]))])) where span.attributes["payment.credit_card"] != nil # 系統若有 50 個敏感屬性,就必須複製貼上 50 行...Lambda 簡化宣告(
Filter+MapEach): 直接以正則表達式動態匹配所有敏感 Key,並透過MapEach一口氣完成雜湊轉換,不論 Key 前綴為何,全自動動態覆蓋:# Lambda 寫法:動態匹配所有敏感欄位,1 行宣告抵 50 行 transform: trace_statements: - context: span statements: - merge_maps(span.attributes, MapEach( Filter(span.attributes, (k, _) => IsMatch(k, "(?i)(email|phone|ssn|credit_card|token)")), (_, v) => Format("%s (redacted)", [SHA1(String(v))]) ), "upsert")
案例二:成本控制 —— 高基數(High Cardinality)標籤白名單過濾
情境:APM 與儲存後端(如 Tempo、Datadog)按標籤基數計費。需實作「白名單機制」,只保留符合語義標準的核心屬性(
http.*、db.*等),其餘暫態或除錯標籤全數剔除,防止帳單暴增。傳統寫法(無 Lambda): 過去原生的
keep_keys只能接收靜態字串陣列,無法支援萬用字元或正則表達式前綴。維運團隊必須手動列出每一個允許的屬性全名,或者手寫大量delete_key逐一刪除:# 傳統寫法:只能寫死靜態清單,無法以正則動態支援 http.* 等所有前綴,微服務新增合法標準屬性易被誤刪 transform: trace_statements: - context: span statements: - keep_keys(span.attributes, [ "http.method", "http.status_code", "http.route", "http.target", "db.system", "db.name", "db.statement", "rpc.system", "rpc.service", "rpc.method", "service.name", "service.version" ])Lambda 簡化宣告(
Filter): 利用Filter結合IsMatch,直接支援「前綴正規表達式動態白名單」,一行規則涵蓋所有標準命名空間:# Lambda 寫法:以正則白名單動態保留標準命名空間,一行精確防護高基數爆炸 transform: trace_statements: - context: span statements: - set(span.attributes, Filter(span.attributes, (k, _) => IsMatch(k, "^(http|db|rpc|service|cloud)\\.")))
案例三:架構治理 —— 屬性鍵批次重命名與命名空間標準化
情境:將歷史遺留系統的前綴(例如
custom.app.*)統一遷移為標準前綴(例如service.app.*)。傳統寫法(無 Lambda): OTTL 過去沒有任何批次更名 Key 的功能。要重新命名一個屬性,必須先
set賦值到新 Key,再delete_key刪除舊 Key。若有 20 個欄位,就必須硬寫 40 行規則:# 傳統寫法:每個欄位都必須「先賦值、再刪除」,規則極其冗長 transform: trace_statements: - context: span statements: - set(span.attributes["service.app.id"], span.attributes["custom.app.id"]) where span.attributes["custom.app.id"] != nil - delete_key(span.attributes, "custom.app.id") - set(span.attributes["service.app.version"], span.attributes["custom.app.version"]) where span.attributes["custom.app.version"] != nil - delete_key(span.attributes, "custom.app.version") - set(span.attributes["service.app.env"], span.attributes["custom.app.env"]) where span.attributes["custom.app.env"] != nil - delete_key(span.attributes, "custom.app.env") # 欄位越多,設定檔體積膨脹越嚴重...Lambda 簡化宣告(
MapKeys+When): 透過MapKeys遍歷所有 Key,搭配When進行條件替換,一行宣告完成整批命名空間遷移,其餘屬性全自動保持不變:# Lambda 寫法:一行宣告完成整批 Key 命名空間遷移,自動保持其餘屬性不變 transform: trace_statements: - context: span statements: - set(span.attributes, MapKeys(span.attributes, (k) => When(HasPrefix(k, "custom.app."), Replace(k, "custom.app.", "service.app."), k)))
四、維運實戰落地:升級避坑與攻擊面最小化
1. 升級 v0.164.x 必備 Checklist
在升級至最新穩定環境時,請務必按照以下步驟排查,避免 Collector 啟動失敗:
- 清理啟動參數中已被移除的 5 個 Feature Gates(殘留會導致啟動 Crash):
ottl.set.allowNil(v0.164.0 移除)ottl.PanicDuplicateName(v0.162.0 移除,已為預設)ottl.contexts.enableOTelColContext(v0.162.0 移除,已為預設)processor.transform.defaultErrorModeIgnore(v0.162.0 移除)processor.filter.defaultErrorModeIgnore(v0.164.0 移除)
- 更新
config.yaml舊語法:- 將舊的
Base64Decode(x)全面改寫為標準函式Decode(x, "base64")。 - 若原本依賴預設忽略錯誤,請在
transform處理器明確宣告error_mode: ignore。
- 將舊的
- 按需啟用進階 Feature Gates:
- 啟用 Lambda 語法:
--feature-gates=ottl.functions.enableLambda - 啟用
xottl實驗函式:--feature-gates=pkg.ottl.functions.enableExperimental
- 啟用 Lambda 語法:
2. Kubernetes Operator v0.162.0 配置要點
在 K8s 中,Operator 的發布週期稍慢於 Collector。你可以直接在 CRD 中手動鎖定最新 Collector 映像檔:
apiVersion: opentelemetry.io/v1beta1
kind: OpenTelemetryCollector
metadata:
  name: prod-collector
  namespace: observability
spec:
  mode: deployment
  # 鎖定已升上 OTTL v1 的官方 Contrib 映像檔
  image: ghcr.io/open-telemetry/opentelemetry-collector-releases/opentelemetry-collector-contrib:0.164.0
  args:
    feature-gates: "ottl.functions.enableLambda"
  config:
    receivers:
      otlp:
        protocols:
          grpc:
            endpoint: 0.0.0.0:4317
    processors:
      transform:
        error_mode: ignore
        trace_statements:
          - context: span
            statements:
              - set(span.attributes, Filter(span.attributes, (k, _) => HasPrefix(k, "http.")))
    exporters:
      debug: {}
    service:
      pipelines:
        traces:
          receivers: [otlp]
          processors: [transform]
          exporters: [debug]
3. 終極防禦:用 OCB 裁切攻擊面,消滅無效 CVE 警報
官方預設的 otelcol-contrib 映像檔打包了超過 100 個組件。即使你的設定檔完全沒用某個受漏洞影響的 Exporter(例如 sentryexporter),安全掃描工具依然會對整個 Container 發出紅字警告。
最佳實踐是利用 OpenTelemetry Collector Builder(OCB)進行自定義編譯:
- 鎖定
v0.164.1(搭配pkg/ottl v1.3.1)。 - 僅宣告團隊實際使用的 5~10 個 Receivers、Processors 與 Exporters。
- 效益:容器映像檔體積可縮減 70% 以上,更從根本上切除未使用的程式碼,讓 AI 漏洞挖掘工具無處著力,徹底擺脫虛假 CVE 告警的疲勞。
五、總結
OpenTelemetry 在 2026 年底展現出的成熟治理體系,標誌著可觀測性技術從「功能野蠻生長」正式跨入「企業級高可靠維運」:
- 穩定不代表僵化:OTTL v1 與
stable-base列車保證了 API 與語法的長期向下相容;而xottl與 Lambda 則提供了安全的實驗創新通道。 - 資安不再是相容性的絆腳石:在 AI 大規模挖洞的新時代,官方以
sig-security自動化儀表板與靈活的「資安例外版本政策」,為生產環境提供了及時的防禦屏障。 - 看懂版本,掌握主動權:只要釐清 Monorepo 雙軌列車與官方 CVE 儀表板的對照邏輯,面對各類 CVE 警報與升級需求時,就能從容評估、精準應變。
官方參考資源:
- OpenTelemetry Transformation Language reaches v1
- Lambda-powered functions land in OTTL
- Strengthening OpenTelemetry security while preserving API stability
- OpenTelemetry Security SIG Repository (
open-telemetry/sig-security) - OpenTelemetry Official CVE List (
/docs/security/cve/) - OpenTelemetry Collector Configuration: Validate the configuration
- OpenTelemetry Collector Contrib Releases (
v1.3.1 / v0.164.1)
Comments
Join the discussionNo comments yet. Be the first to comment.


