

Comments
Join the discussionNo comments yet. Be the first to comment.
No comments yet. Be the first to comment.
1. 前言:伴隨 OTel 六年的老牌元件為何退場? 只要你曾在生產環境架設過 OpenTelemetry Collector,你的 config.yaml 裡百分之百寫過這幾行: service: pipelines: traces: receivers: [otlp] processors: [batch] # 幾乎所有官方教學與 Helm Charts 的
前言 「API 有 OAuth2、服務都在 Kubernetes 叢集內」常被當成安全的終點,但有兩種攻擊會直接穿過這層防線:被入侵節點的橫向移動,以及 OWASP 列為 API 頭號風險的 BOLA。 本文用一個常見的 BFF(Backend for Frontend)架構,依序回答四個問題: 一個節點被駭入後,攻擊者能走多遠? 合法的 OAuth2 access token 能不能擋住 BO
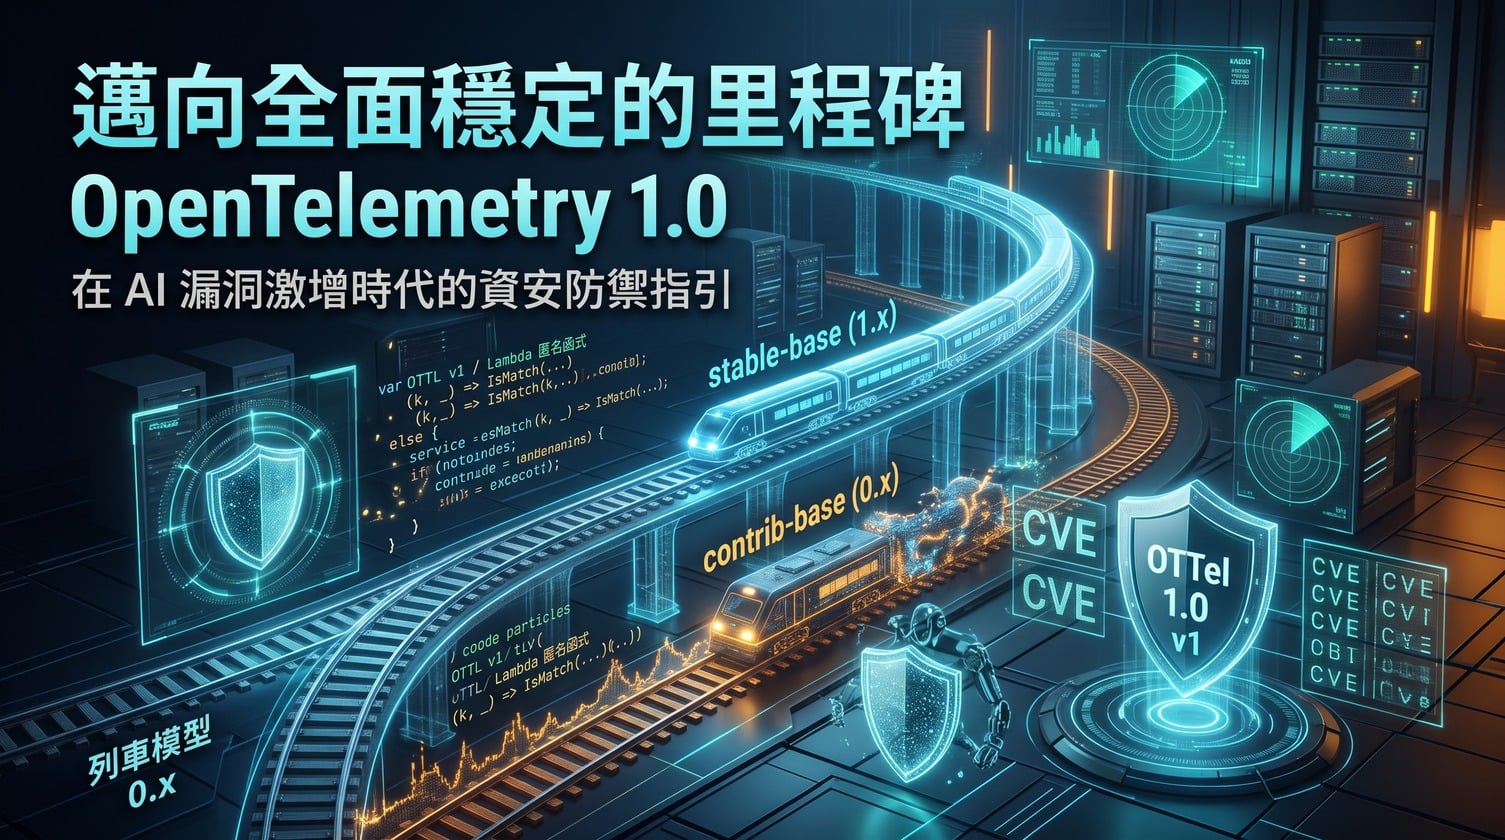
在 AI 漏洞激增時代,一次看懂 OpenTelemetry 的 1.0 世代、版本解讀與資安防護 邁向全面穩定的里程碑:在 AI 漏洞激增時代,一次看懂 OpenTelemetry 的 1.0 世代、版本解讀與資安防護 過去幾年,OpenTelemetry(OTel)雖然穩坐雲原生可觀測性(Observability)的事實標準,但在許多 SRE、維運與平台工程師心中,對它的升級往往抱持著「又
GAI 的時代下,近一年很流行 Vibe-coding,幾乎人人都在草率地使用 Vibe-coding 一詞來指一系列的軟體工程實踐。它指的是一種開發者不親自手打 coding,而是僅透過自然語言向 AI 描述需求(給出「方向」或「感覺」),完全放手讓 AI 代理去自動生成、拼湊出整個應用程式的開發風格。 然而,在專業的軟體工程領域,這股看似美好的「Vibe」背後,隱藏著極高的安全隱患與系統崩潰危

書本連結 前言 會挑這本書看的人,應該都是關心自己負責專案的軟體架構的人。不只希望開發的軟體能滿足客戶的明確需求,也希望能滿足可維護性(maintainability)的隱性需求,以及自己對結構與美觀習慣的要求。 要能滿足上述這些要求很難,因為專案通常不會按照計畫進行。可能變因有 deadline,最後的 API 與承諾的不同,又或者我們的設計無法很好的貼合需求的變化所需。。因此完美的架構只有在一
